О новых возможностях агентов - в канале СмыслоКода.
Три режима прав: Always Ask, Ask When Needed, Never Ask
Если уже установил Kimi Code, рано или поздно встанет вопрос: сколько раз инструмент спрашивает разрешения. Сейчас три режима; раньше они назывались Manual, YOLO, Auto.
Always Ask - по умолчанию. Чтение выполняется само, любое другое действие ты подтверждаешь по одному. Полный контроль, но самый медленный режим.
Ask When Needed - /yolo открывает список режимов с предвыбранным Ask When Needed, одобряет обычные вызовы сам. Спросит перед доступом к .env/SSH-ключам, опасными командами (например, shutdown или rm -rf) и выходом из Plan mode.
Never Ask - /auto, снимает все вопросы: каждое действие обрабатывается автоматически, включая чувствительные файлы и выход из плана. Plan mode переключается отдельно: Shift-Tab или /plan.
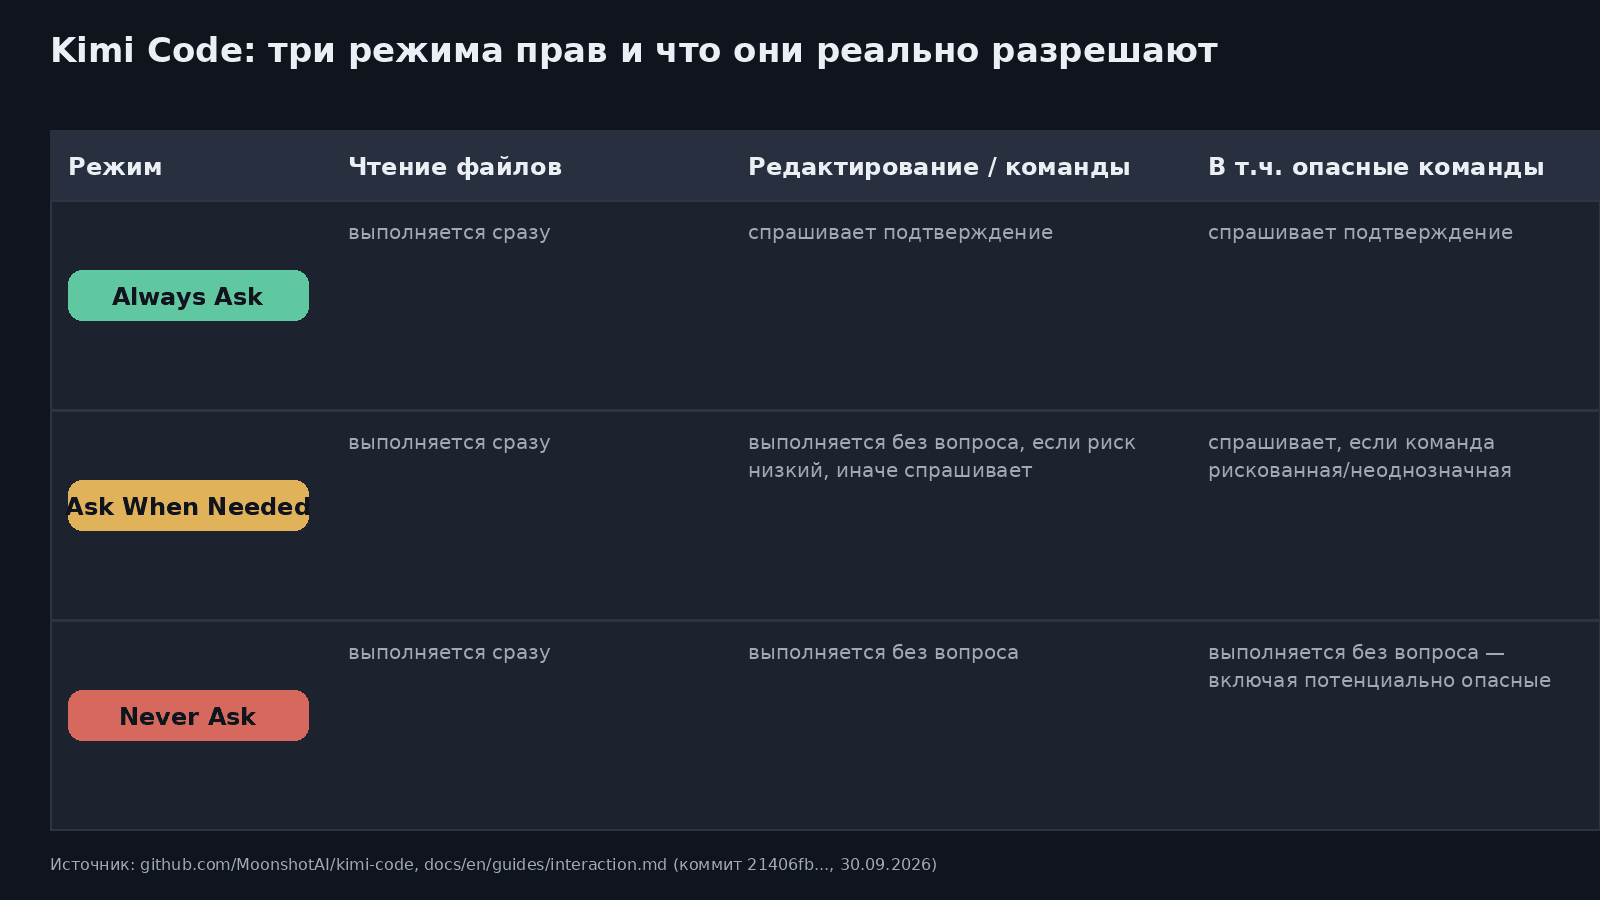
Режим прав Kimi Code определяет, насколько опасной командой агент может распорядиться без твоего участия. Если ты собираешь свои проекты с ИИ-агентами, посмотри программу практикума СмыслоКода.

Что делает защита от опасных команд
Здесь прячется главное отличие: не сколько раз агент спросит про обычную правку, а что происходит с опасной командой (пример - shutdown или rm -rf). Встроенная защита от опасных команд спрашивает подтверждение в Always Ask и Ask When Needed, кроме rm -rf, если все пути в команде лежат внутри /tmp или /temp (пункт выпуска 0.43.0). В Never Ask подтверждения не будет ни для одной команды.
Отдельное изменение: в Ask When Needed подтверждение не запрашивается для bash-команд, которые нельзя статически проанализировать (с 2.0.1).
С 0.41.0 (2026-09-04, веб) переключение в Ask When Needed или Never Ask предупреждает: файлы могут быть изменены или удалены напрямую. Тот же релиз снял блокировку опасных команд для Auto и переименовал все три режима прав на вебе.
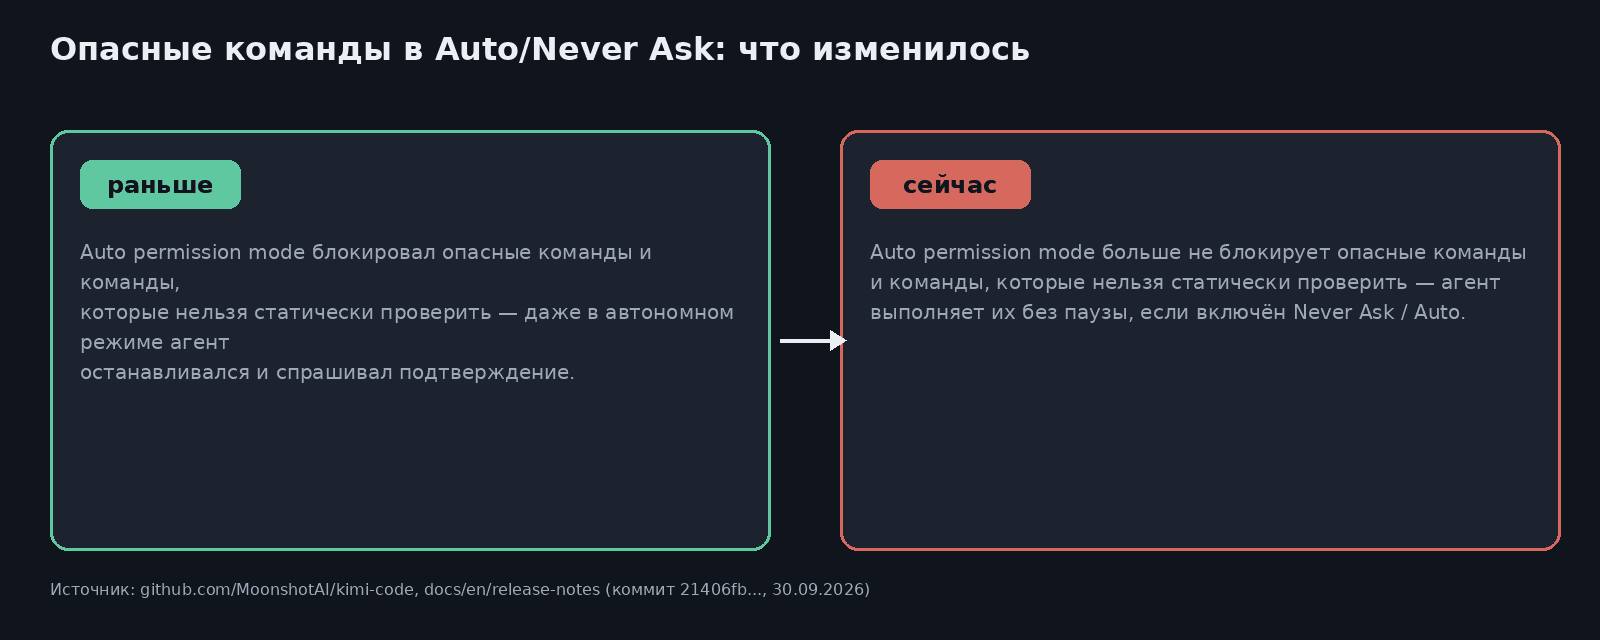
Эта защита включена по умолчанию. Отключить её можно строкой dangerous_command_guard = false в [permission] файла ~/.kimi-code/config.toml или переменной KIMI_CODE_DANGEROUS_COMMAND_GUARD=false. Отключай только там, где опасные команды уже перехватываются снаружи.
Подтверждения и постоянные правила
Когда агент вызывает инструмент с побочным эффектом, появляется панель подтверждения:
- Approve - стрелками и
Enter, либо сразу1,2или3; - Reject -
Esc,Ctrl-CилиCtrl-D; - Approve for this session - одобрить такой же вызов на всю сессию;
- Permanent rules - добавить постоянное правило allow/deny в файле настроек.
Постоянные правила задаются массивом [[permission.rules]] в ~/.kimi-code/config.toml: правила проверяются по порядку, срабатывает первое совпадение. scope по умолчанию user.
Пример из документации - запрет на rm -rf, подтверждение для остального bash. Паттерн Bash(rm -rf*) - шаблон сопоставления именно этого вызова:
[[permission.rules]]
decision = "deny"
pattern = "Bash(rm -rf*)"

[[permission.rules]]
decision = "ask"
pattern = "Bash"
По документации Kimi Code, большинство встроенных инструментов, принимающих аргументы правил, сами определяют предмет сопоставления (например, Bash(шаблон-команды) или Read(шаблон-пути)). AgentSwarm, MCP и custom tools сопоставляются только по имени.
Что это значит на практике
Новичку безопаснее начинать с Always Ask: пока не видел, как агент ведёт себя на твоих задачах, лучше подтверждать каждое действие кроме чтения. Защита от опасных команд работает и здесь, и в Ask When Needed - кроме rm -rf только в /tmp//temp (0.43.0) и bash-команд без статического анализа (2.0.1, только Ask When Needed).
Never Ask включай осознанно: одобрения инструментов выполняются автоматически, включая чувствительные файлы и выход из Plan mode, и агент не задаёт вопросов пользователю.
Похожий выбор режима стоит и в других агентах: проверки безопасности Auto mode в Claude Code и защита Claude Code от поломок.
Источники
- Kimi Code: Interaction and input - описание трёх режимов прав, подтверждений, панели approval и Plan mode.
- Kimi Code: Configuration files - синтаксис
[[permission.rules]], полеdangerous_command_guardи путьconfig.toml. - Kimi Code: Changelog - релизы 0.40.0-2.0.1 про защиту от опасных команд и переименование режимов.
Новые материалы - дайджестом, без спама
Гайды выходят регулярно. Подпишись, чтобы не пропускать: пришлю подборку в Telegram или на email. Раз в неделю или каждый день - выбираешь сам.